
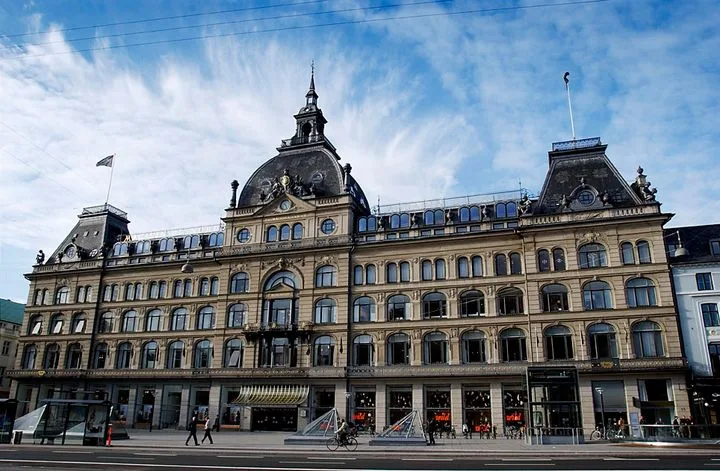
Magasin har konstateret uautoriseret aktivitet i dele af sine interne IT-systemer og undersøger, hvilke personoplysninger om kunder, medarbejdere og samarbejdspartnere der kan være berørt. Kundernes betalingskortoplysninger er ikke omfattet, oplyser stormagasinet.
Hændelsen blev opdaget søndag den 18. oktober. Magasin beskrev forløbet i en pressemeddelelse den 21. oktober og oplyste, at de berørte grupper bliver orienteret direkte.
Kortoplysninger ligger hos betalingsudbyderen
Forklaringen på, at kortdata ikke er berørt, er ifølge Magasin, at oplysningerne håndteres af en ekstern betalingsudbyder og ikke opbevares i de ramte systemer.
Undersøgelsen af de øvrige personoplysninger fortsætter. Pressemeddelelsen angiver hverken et endeligt antal berørte kunder eller en fuldstændig liste over de oplysninger, der kan være involveret. Den bekræfter dermed heller ikke, at alle Goodie-medlemmer har fået stjålet deres data.
Butikker og webshop er åbne
Enkelte butikker havde opstartsvanskeligheder søndag, hvor medarbejderne måtte håndtere dele af arbejdet manuelt. Alle butikker kom dog i gang, og både kassesystemer og onlinehandel har kunnet fortsætte, oplyser Magasin.
Virksomheden har anmeldt hændelsen til de relevante myndigheder. Dens sikkerhedsteam arbejder samtidig på at afdække omfanget og begrænse konsekvenserne.
Hvis du modtager en besked om din Goodie-konto
Gå selv ind på Magasins hjemmeside eller i den officielle app, hvis du skal kontrollere en besked om din konto. Undgå at indtaste adgangskode eller betalingsoplysninger via uventede links i mails og sms’er.
Har du genbrugt din Goodie-adgangskode andre steder, er det en god anledning til at give hver konto sin egen kode. Det er et almindeligt sikkerhedsråd, ikke en bekræftelse af, at adgangskoder er lækket i denne hændelse.
Kilde: Magasin du Nord.