
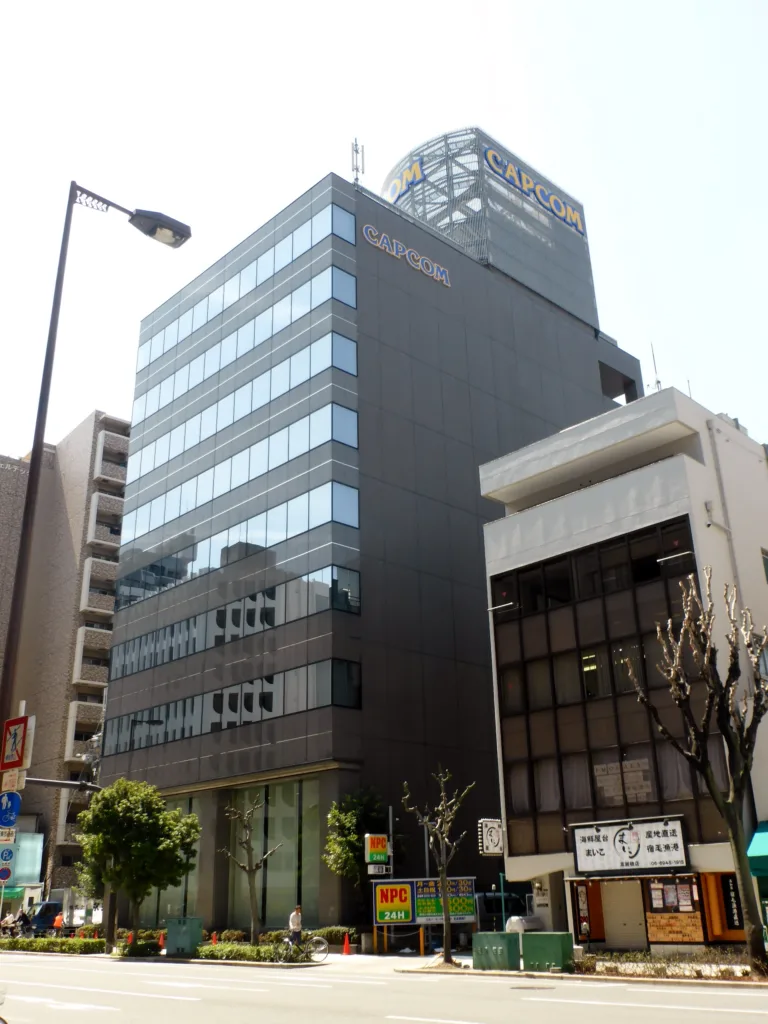
Capcom har bekræftet et databrud i sin fælles kontotjeneste CAPCOM ID. I alt 11.774.247 poster med mailadresser og oplysninger om kontienes brug er blevet tilgået af uvedkommende. Selskabet advarer nu mod falske mails, der udgiver sig for at komme fra Capcom eller dets samarbejdspartnere.
CAPCOM ID bruges til Capcoms webtjenester og til at spille visse af selskabets spil online. Ifølge meddelelsen fra 22. oktober er nødforanstaltningerne gennemført, og både kontotjenesten og spillene kan fortsat bruges.
43 konti fik flere personoplysninger lækket
De berørte data omfatter ud over mailadresser oplysninger som tidspunkt for oprettelse af kontoen, seneste login, antal logins og den IP-adresse, der blev brugt ved seneste login.
For 43 af posterne er fødselsdato, køn, land eller region og kaldenavn også lækket. På 196 konti blev loginadgangskoden ændret uden tilladelse. Capcom har nulstillet adgangskoderne på disse konti.
Selskabet har ikke konstateret, at adgangskoder, som brugerne selv havde valgt, er blevet lækket. Kreditkortoplysninger er ikke blandt de berørte data.
Pas på mails om din Capcom-konto
Capcom opdagede mistænkelig aktivitet den 19. oktober og begyndte straks at blokere adgangen og undersøge angrebet. Den 21. oktober blev sagen anmeldt til politiet i Osaka og Japans databeskyttelsesmyndighed. Berørte kunder bliver kontaktet individuelt.
En mailadresse knyttet til en spilkonto kan bruges til målrettede svindelmails. Capcom beder derfor brugere om ikke at åbne links eller vedhæftninger i mistænkelige beskeder. Skal du kontrollere din konto, så gå selv til den officielle CAPCOM ID-side i stedet for at følge et link i en uventet mail.
Kilde: Capcoms meddelelse om databruddet.
Aktører i artiklen