
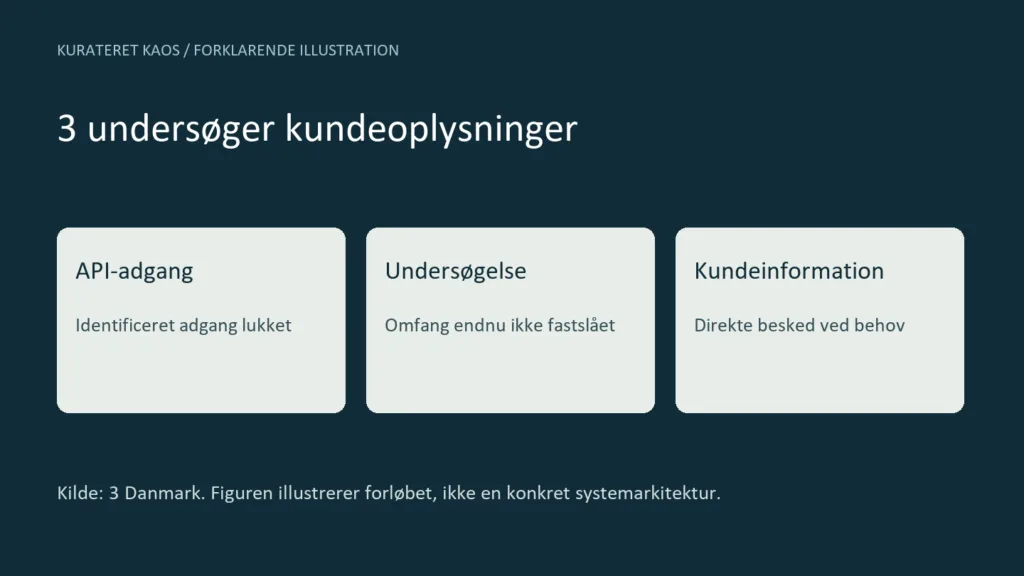
Omkring 400.000 privatkunder indgår i 3 Danmarks undersøgelse af en sikkerhedshændelse. Uvedkommende kan have haft adgang til fornavn, efternavn og adresse gennem en API, oplyser teleselskabet.
Det er ikke fastslået, at alle kunderne er berørt. Den identificerede adgang er blokeret, mens selskabet undersøger hændelsens karakter og omfang.
En teknisk forbindelse mellem systemer
En API er en forbindelse, som lader digitale systemer udveksle oplysninger. Det er denne type adgang, 3 beskriver i sin pressemeddelelse fra 23. oktober. Selskabet knytter ikke hændelsen til de nyligt omtalte PHP-sårbarheder, men skriver tværtimod, at sagerne ikke hænger sammen.
3 oplyser, at relevante myndigheder er orienteret. Berørte kunder vil blive kontaktet direkte, hvis undersøgelsen viser behov for det. Selskabet vurderer på det foreliggende grundlag, at hændelsen efter al sandsynlighed ikke indebærer en risiko for kunderne. Det er selskabets vurdering, mens omfanget fortsat undersøges.
400.000 er undersøgelsens omfang
Tallet er altså ikke en opgørelse over dokumenterede læk af 400.000 kunders oplysninger. Det beskriver den gruppe privatkunder, som undersøgelsen omfatter.
3 henviser kunder med spørgsmål til sine egne kanaler på 3.dk. Pressemeddelelsen oplyser ikke, hvornår undersøgelsen forventes afsluttet.
Kilde: 3 Danmark / Via Ritzau.